

En un nuevo desarrollo, la empresa de seguridad cibernética PeckShield Inc. emitió una alerta sobre una cuenta de phishing que circulaba información falsa sobre un falso exploit de Uniswap. Ha habido varios hacks y ataques en la industria de las criptomonedas en los últimos años. Estas intrusiones y otras acciones fraudulentas son solo algunos ejemplos de problemas de seguridad que han dañado la reputación de la industria y han impedido la aceptación general.
Estafa de phishing dirigida a usuarios de Uniswap
La cuenta de phishing se hace pasar por Pocket Universe, alegando que un problema de contrato de Permits2 hace que los fondos de los usuarios de Uniswap sean inseguros. La cuenta falsa luego solicita que las personas cancelen sus aprobaciones actuales en un sitio llamado Revoke Cash. PeckShield alertó a todos los usuarios de Uniswap a través de su Plataforma de Twitter sobre un phishing ataque, advirtiendo a todos que estén atentos y no sean víctimas. La firma enfatizó que los tweets del explotador tienen como objetivo que las personas hagan clic en un enlace de phishing y pierdan su token. Enfatizó que los usuarios siempre deben verificar la legitimidad de las cuentas y las fuentes de información antes de actuar para evitar caer en este tipo de estafas.
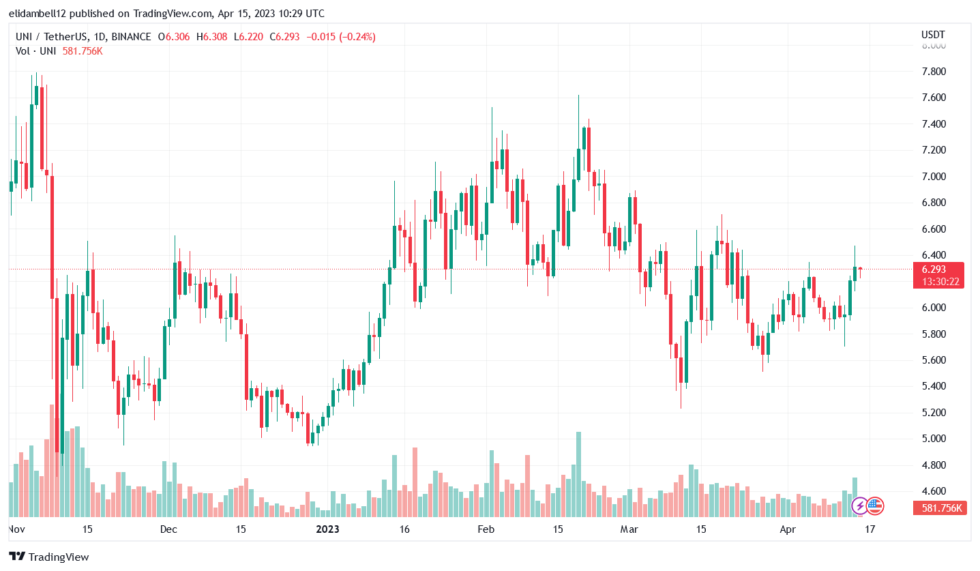 Tendencias de precios de Uniswap por encima de $6 l Fuente: Tradingview.com En particular, la cuenta legítima de Pocket Universe, @PocketUniverseZ, presenta una extensión para proteger a los usuarios del fraude.
Otras estafas y exploits criptográficos
La adopción generalizada de las criptomonedas ha aumentado la prevalencia de estafas de todo tipo. Los ciberdelincuentes han desarrollado una variedad de tácticas, y el anonimato de la tecnología blockchain les permite a muchos de ellos salirse con la suya con este tipo de estafas. Según un informe de seguridad de DeFi, casi la mitad de los ataques y pérdidas de este primer trimestre del primer trimestre ocurrieron en las primeras semanas de marzo. Los exploits de Euler Finance y Bonq DAO fueron los líderes en pérdidas del trimestre, con pérdidas de 196 millones de dólares y 120 millones de dólares, respectivamente. CoinDeal perdió $45 millones debido a un exploit, y los delincuentes de phishing de Monkey Drainer ocuparon el cuarto lugar con $16,5 millones perdidos por malos actores. De los $452 millones en fondos robados, finalmente se recuperaron $130 millones en el primer trimestre de 2023, un porcentaje de recuperación del 28,7 %. Se recuperaron unos 520 millones de dólares de los 1300 millones de dólares robados en el primer trimestre de 2022, lo que representa una tasa de recuperación del 40 %. Seis ataques de préstamos rápidos de los 49 incidentes de robo en el informe resultaron en más de $200 millones en pérdidas, y Euler Finance representó la mayor parte del total. Los exploits de contratos inteligentes fueron el ataque más frecuente, con 17 ocurrencias. Una falla en el contrato inteligente de BonqDAO resultó en una pérdida de $ 120 millones para BonqDAO y AllianceBlock el 2 de febrero. Platypus Finance, un creador de mercado automatizado (AMM) que brinda posibilidades estables de intercambio, fue el objetivo de un ataque de préstamo rápido de $ 8,5 millones. Imagen destacada de Pixabay y gráfico de Tradingview