


El CEO de Binance, Changpeng Zhao, se ha presentado para abordar las preocupaciones sobre la vulnerabilidad de BitForge. Este problema de seguridad, descubierto por el equipo de investigación de Fireblocks, se identificó en algunos de los protocolos de computación multipartita (MPC) más ampliamente adoptados, incluidos GG-18, GG-20 y Lindell17. Changpeng Zhao, en una declaración tranquilizadora, declarado a través de Twitter hoy, “Este problema estaba presente en el código abierto de Binance de la biblioteca Threshold Signature Scheme (TSS), que se ha solucionado. ¡Gracias a Fireblocks por descubrirlo! No se han visto afectados los fondos de los usuarios de Binance. Incluso las soluciones de custodia de MPC tienen riesgos. ¡Quédate #SAFU!”
Profundizando en los hallazgos de BitForge
La investigación de Fireblocks reveló que BitForge es una serie de vulnerabilidades de día cero que podrían permitir a los atacantes con acceso privilegiado drenar fondos de billeteras sin el conocimiento del usuario o proveedor, a menudo en cuestión de segundos. Las vulnerabilidades en los protocolos GG18 y GG20 fueron particularmente alarmantes. Estos protocolos, ampliamente adoptados por los proveedores de billeteras MPC, tenían una falla debido a la falta de una prueba de conocimiento cero, lo que podría conducir a la exfiltración total de la clave privada. Los protocolos GG-18 y GG-20 se actualizaron previamente en 2020 para parchear una vulnerabilidad conocida. Sin embargo, estas modificaciones introdujeron inadvertidamente otra vulnerabilidad. La gravedad de esta falla varía según la implementación específica de los protocolos GG por parte de diferentes proveedores de billeteras. En algunos casos, los atacantes podrían extraer claves en tan solo 16 firmas, mientras que en otros, podría tomar hasta la asombrosa cifra de 1000 millones de firmas. La vulnerabilidad del protocolo Lindell17, por otro lado, es el resultado de desviaciones de las especificaciones del artículo académico original. Esta desviación puede dar lugar a un mal manejo de las firmas fallidas, lo que crea una posible puerta trasera para los atacantes. Un atacante podría explotar a la parte que finaliza el proceso de firma, ya sea el proveedor de la billetera o el usuario, para exfiltrar la clave después de aproximadamente 200 solicitudes de firma.
Binance y la industria responden
El descubrimiento de Fireblocks no solo ha resaltado las posibles vulnerabilidades, sino que también ha subrayado la importancia de los controles de seguridad rigurosos y la necesidad de una investigación continua en el espacio criptográfico. El rápido reconocimiento y la rectificación del problema por parte de Binance en su biblioteca TSS de código abierto ejemplifican la postura proactiva de la industria frente a posibles amenazas. Si bien la comunidad de criptomonedas permanece alerta, la transparencia y la prontitud demostradas por Binance y otros proveedores de billeteras afectados han sido encomiables. Sin embargo, como enfatizó correctamente Changpeng Zhao, incluso las soluciones más confiables pueden tener vulnerabilidades. En el momento de la publicación, Binance Coin (BNB) cotizaba a $241,9, mostrando una ligera tendencia alcista luego del mínimo anual de $220 el 12 de junio. Sin embargo, para confirmar una reversión alcista, BNB necesita romper la resistencia a $258.
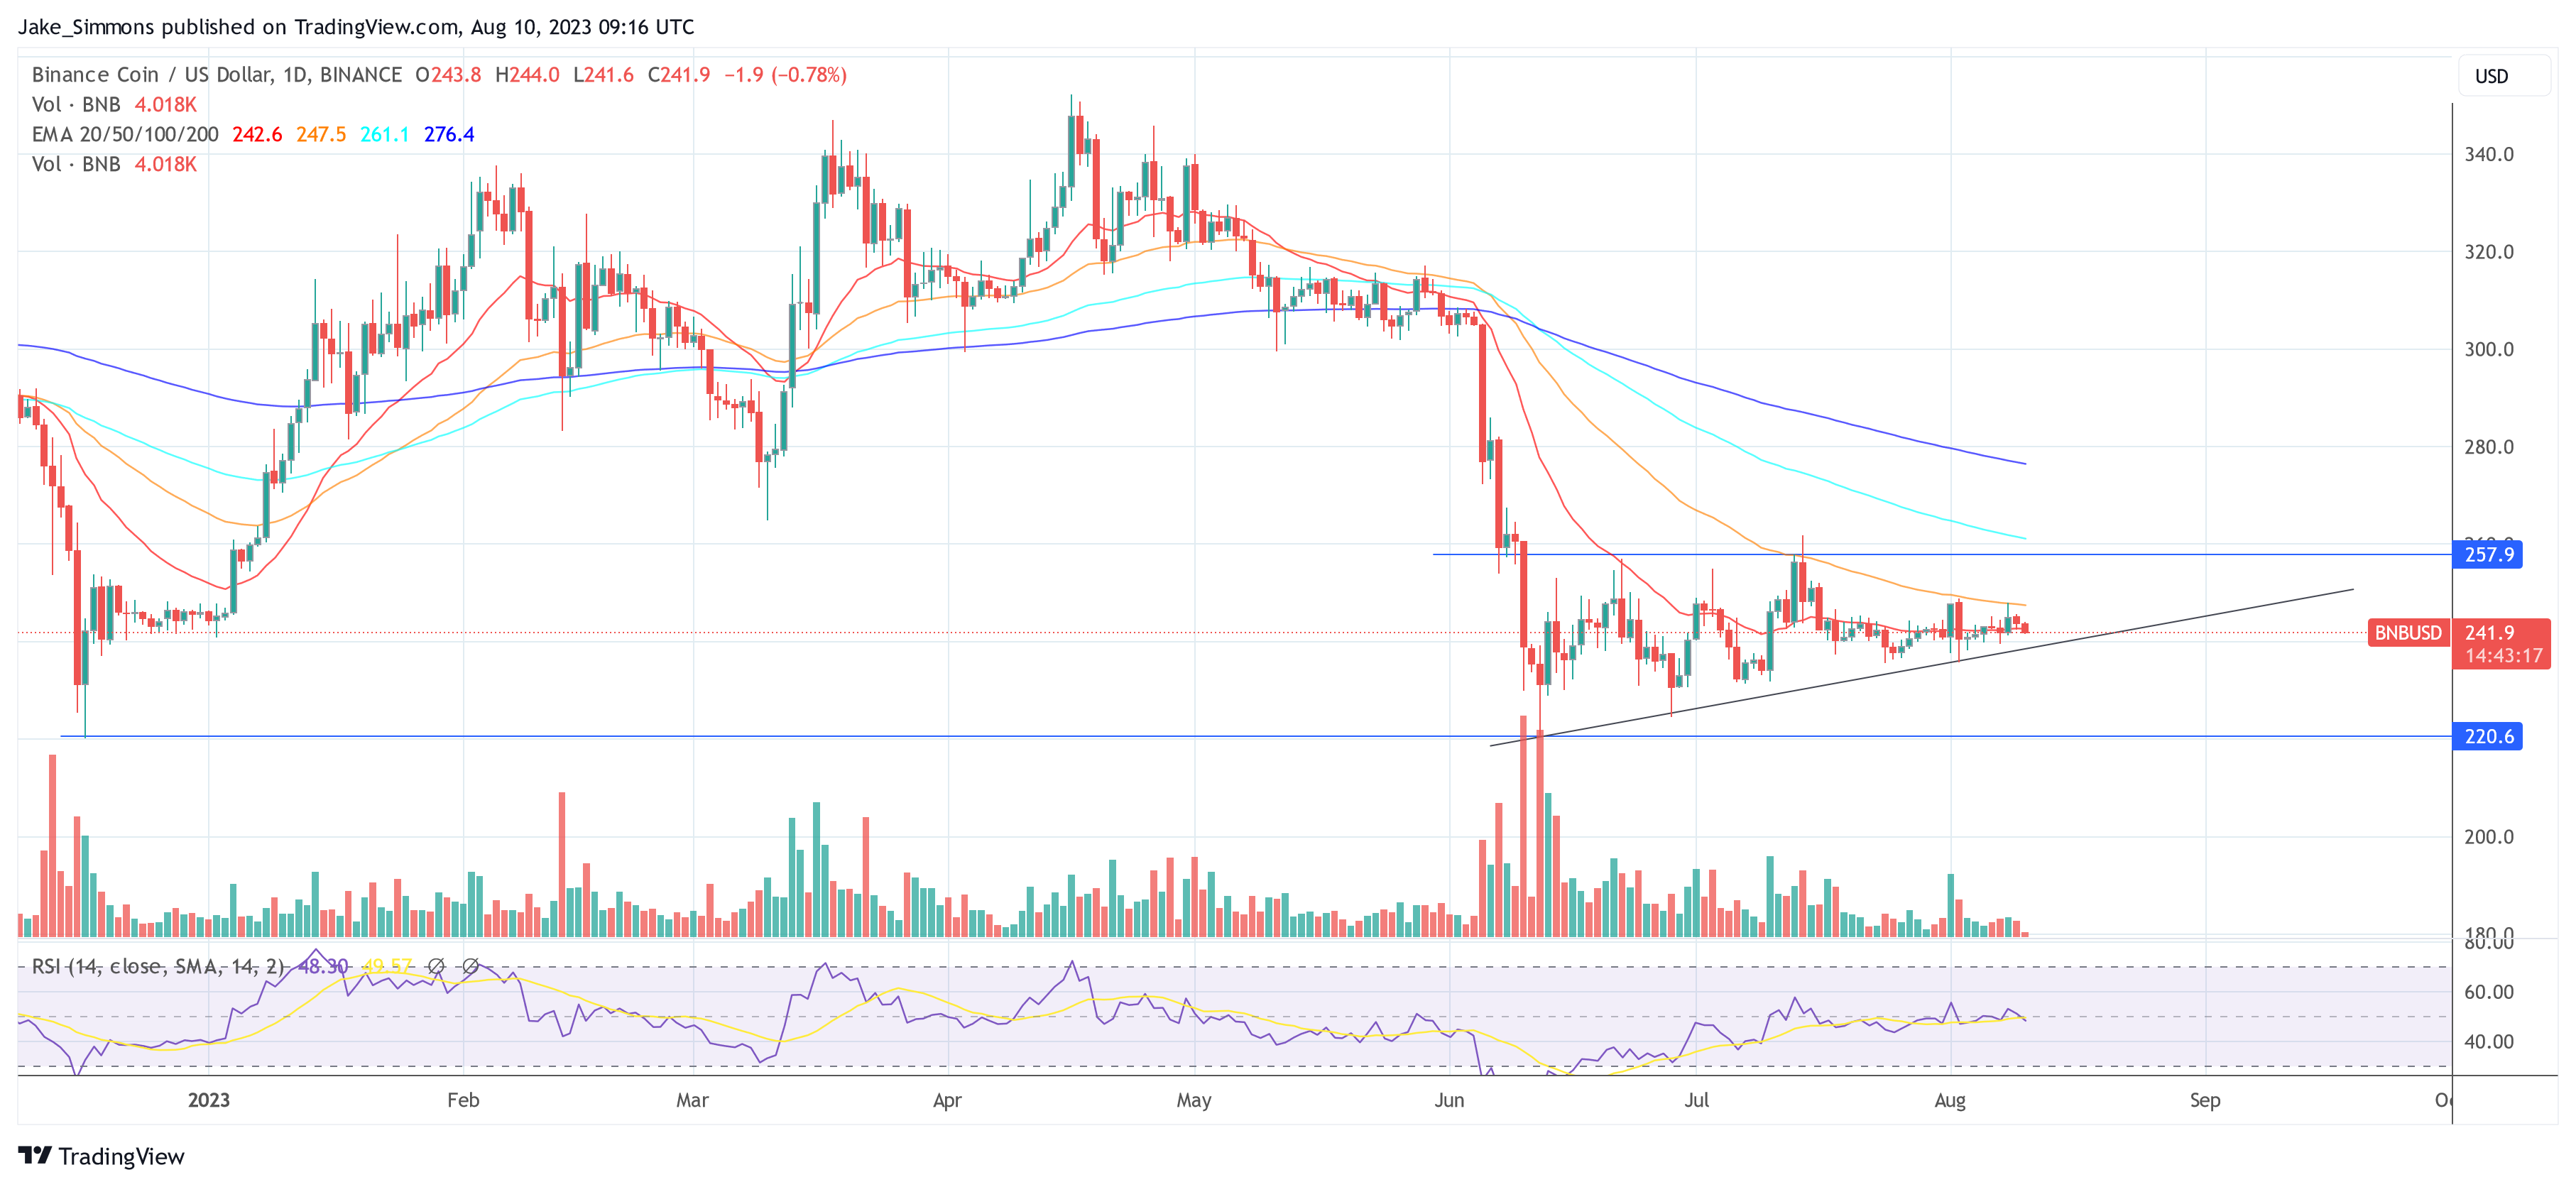 Precio de BNB con tendencia alcista, gráfico de 1 día | Fuente: BNBUSD en TradingView.com Imagen destacada de Forbes, gráfico de TradingView.com