


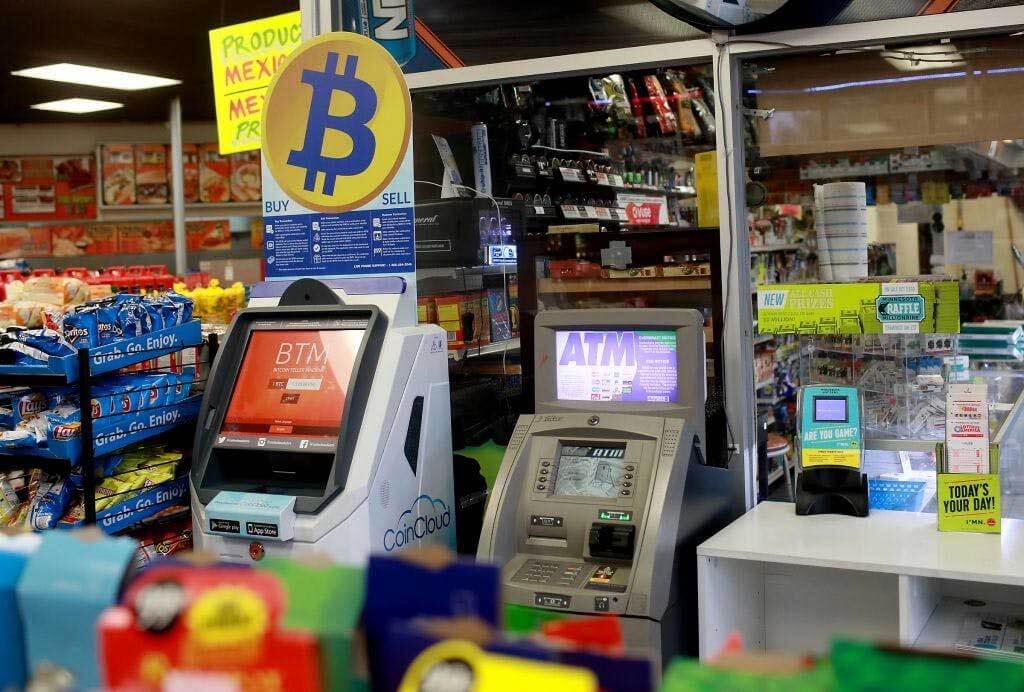
Un grupo de piratas informáticos ha drenado todas las monedas y fondos de varios cajeros automáticos de bitcoin en todo el mundo alojados por una empresa llamada General Bytes.
General Bytes pierde mucho dinero
Los piratas informáticos aprovecharon lo que se conoce como una vulnerabilidad de día cero para evitar que se reviertan todas las pérdidas de transacciones. General Bytes explicó en un comunicado:
La noche del 17 al 18 de marzo fue el momento más desafiante para nosotros y algunos de nuestros clientes. Todo el equipo ha estado trabajando las 24 horas para recopilar todos los datos relacionados con la brecha de seguridad y está trabajando continuamente para resolver todos los casos para ayudar a los clientes a volver a estar en línea y continuar operando sus cajeros automáticos lo antes posible. Nos disculpamos por lo sucedido y revisaremos todos nuestros procedimientos de seguridad y actualmente estamos haciendo todo lo posible para mantener a flote a nuestros clientes afectados.
En una publicación separada, la compañía explicó cómo fue que los piratas informáticos pudieron hacerse con el control de las máquinas y huir con tanto dinero:
1. El atacante identificó una vulnerabilidad de seguridad en la interfaz de servicio principal que utilizan los BATM para cargar videos en el CAS. 2. El atacante escaneó el espacio de direcciones IP administrado por el host en la nube Digital Ocean para identificar los servicios CAS en ejecución en los puertos 7741, incluido el servicio General Bytes Cloud y otros operadores BATM que ejecutan sus servidores en Digital Ocean. 3. Aprovechando la vulnerabilidad, el atacante cargó la aplicación Java directamente en el servidor de aplicaciones utilizado por la interfaz de administración. El servidor de aplicaciones estaba, de forma predeterminada, configurado para iniciar aplicaciones en su carpeta de implementación.
Desde entonces, General Bytes les ha dicho a sus clientes que de ahora en adelante, ya no administrará CAS en nombre de sus usuarios. En otras palabras, se requerirá que los titulares de terminales administren todos los futuros servidores por sí mismos. En este momento, la compañía está en medio de la recopilación de datos de los clientes para poder tener una idea de cuáles fueron sus pérdidas individuales. La firma también está cooperando con funcionarios federales en el asunto y realizando una investigación interna para comprender mejor lo que ocurrió.
Tratando de ver lo que pasó
Los gerentes de General Bytes dijeron que estaban extremadamente perturbados y sorprendidos por el incidente dado que la compañía se ha sometido a «múltiples auditorías de seguridad» en los últimos dos años, y las vulnerabilidades como la que explotaron los piratas informáticos nunca se habían notado en el pasado. Actualmente, la empresa se está comunicando con empresas de seguridad de terceros para ver cómo reforzar la protección en los próximos meses.
El problema con la mayoría de los cajeros automáticos criptográficos es que las billeteras almacenadas en ellos se denominan «billeteras activas», lo que significa que están conectadas directamente a Internet. Esto los hace particularmente vulnerables a los ciberladrones que pueden manipular el código y las API para obtener acceso a dichas billeteras y los fondos que contienen.