


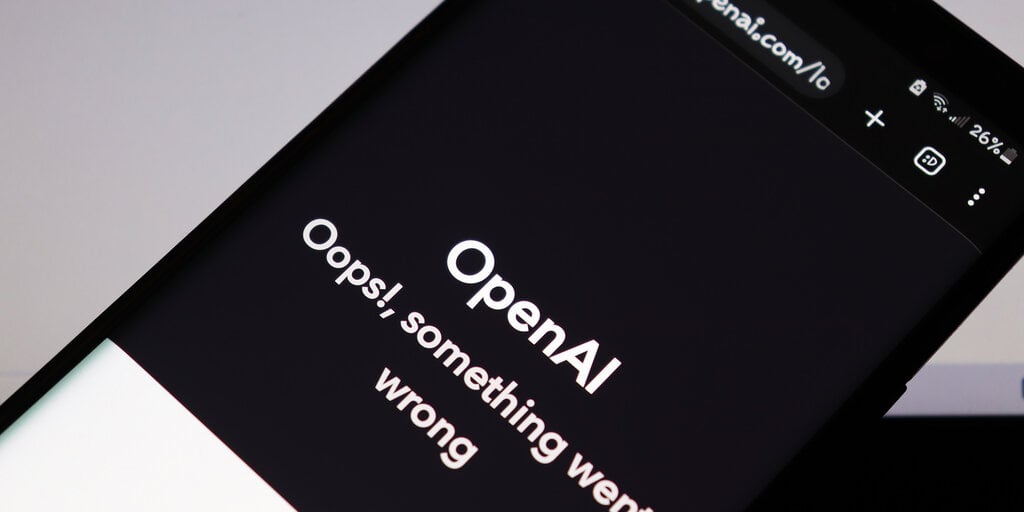
ChatGPT se vio afectado por un ataque distribuido de denegación de servicio (DDoS) el miércoles, que OpenAI confirmó en una actualización de estado el jueves. Según un informe de Bloomberg, los ataques fueron supuestamente orquestados por un grupo de ciberdelincuentes respaldados por Rusia que se hacen llamar Anonymous Sudan. «Estamos lidiando con interrupciones periódicas debido a un patrón de tráfico anormal que refleja un ataque DDoS», dijo la compañía. «Seguimos trabajando para mitigar esto». El grupo se atribuyó la responsabilidad del ataque a Telegram en represalia por el apoyo de OpenAI a Israel, informó Bloomberg. Un ataque de denegación de servicio distribuido es un intento malicioso de interrumpir el acceso a un servidor, servicio, o red abrumándola (o su infraestructura circundante) con una avalancha de tráfico de Internet. El problema surgió el martes con informes de interrupciones esporádicas en ChatGPT y su API a partir de las 10:52 p.m. EST. Si bien OpenAI dijo que el problema se había solucionado a medianoche, las interrupciones comenzaron de nuevo. «API y ChatGPT se han degradado una vez más; continuamos la investigación», decía la actualización de estado, y nuevamente decía que el problema se resolvió esa misma noche. , a partir de las 8:52 am EST, las interrupciones comenzaron una vez más y continuaron durante casi dos horas. “Entre las 5:42 am y las 7:16 pm PT, vimos errores que afectaron a todos los servicios”, dijo OpenAI. “Identificamos el problema e implementamos una solución. Ahora estamos viendo respuestas normales de nuestros servicios». OpenAI no respondió a la solicitud de comentarios de Decrypt. «La forma más fácil de pensar en un [denial of service attack] Es como una línea telefónica”, dijo a Decrypt en una entrevista David Schwed, director de operaciones de la empresa de ciberseguridad Blockchain Halborn. «Si tienes una línea telefónica con diez teléfonos y te llaman desde 20 al mismo tiempo, van a atascar las líneas telefónicas y no podrán contestar los teléfonos». una denegación de servicio es: si tienes 10 gigabits de ancho de banda, lo están inundando con más ancho de banda del que el equipo en el otro extremo puede manejar”, explicó Schwed. Añadió que debido a su naturaleza distribuida, provenientes de diferentes ubicaciones simultáneamente , los ataques DDoS son casi imposibles de detener con filtrado o bloqueo de IP. «Simplemente provienen de millones de máquinas infectadas y dispositivos IoT que lanzan una consulta HTTP, un ping o cualquier consulta contra un servidor o enrutador», dijo. Un centro de operaciones de red, añadió, se daría cuenta de que alguien estaba equivocado antes de que llegara al usuario final debido a la cantidad anormal de ancho de banda que se consume. Schwed advirtió que aunque los centros de operaciones de red tienen formas de desviar el «tráfico malo», un ataque lo suficientemente grande puede derribar esas máquinas también, y agrega que es posible que las empresas simplemente tengan que esperar hasta que termine. Si bien los ataques de denegación de servicios pueden ser nuevos para los chatbots de IA, la industria blockchain ha lidiado con esta forma de ciberataque durante muchos años. La popular red Solana fue objeto de una serie de ataques. En septiembre de 2021, se atribuyó a un ataque de denegación de servicio la caída de la red durante más de 17 horas. En mayo de 2022, Solana volvió a ser atacada por un enjambre de robots, “Candy Machine”, que lanzó un ataque de denegación de servicio contra la red. En junio de 2022, Stepn, un juego Move-to-Earn en la red Solana, sufrió un ataque distribuido de denegación de servicio. Después de un 2022 difícil, en julio, la Fundación Solana le dijo a Decrypt en un correo electrónico que la compañía había visto 100 % de tiempo de actividad desde febrero de este año, lo que informa una mejora espectacular en el rendimiento de la red. Editado por Ryan Ozawa.