



La empresa de ciberseguridad SlowMist informó sobre un nuevo vector dirigido a usuarios de criptomonedas y Web3. Esta estafa, que condujo al robo de fondos de una víctima desprevenida que descargó la aplicación de Internet, pone de relieve la creciente sofisticación de los ciberdelincuentes que atacan no sólo a billeteras e intercambios, sino también a aplicaciones de redes sociales ampliamente utilizadas.
SlowMist descubre una sofisticada operación de phishing utilizando una aplicación falsa de Skype
Según el informe, el ataque se lanzó principalmente contra usuarios en China. En la región, las restricciones contra las tiendas de aplicaciones convencionales obligaron a los usuarios a descargar versiones de software no oficiales, creando mayores vulnerabilidades. Skype, WhatsApp, Telegram y otras aplicaciones importantes suelen ser objeto de estos ataques. En esta ocasión, la empresa de seguridad examinó un ataque utilizando una versión falsa de Skype, que afectó a un individuo que perdió 200.000 dólares. Tras su examen, la información de la firma de la aplicación falsa de Skype generó señales de alerta inmediatas, ya que era demasiado «simplista» y estaba etiquetada simplemente como «CN», como se ve en la imagen a continuación.
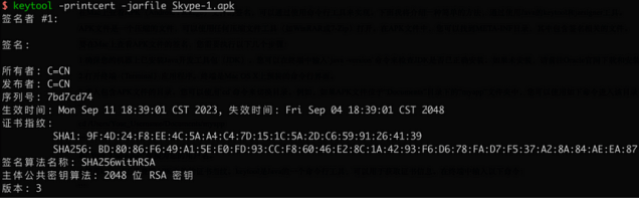 El análisis del APK de la aplicación falsa de Skype revela software malicioso. Fuente: SlowMist Esto, junto con la reciente fecha de entrada en vigor del certificado, el 11 de septiembre de 2023, sugiere una creación reciente, probablemente por parte de un grupo de phishing chino. Utilizando una versión desactualizada de Skype, la aplicación se encontró en múltiples fuentes de Internet, alineándose con la cuenta de la víctima.
Una mirada más profunda al ataque a la aplicación de phishing
El análisis del equipo de SlowMist fue más profundo y descubrió que la aplicación había sido reforzada con Bangcle, una táctica común en aplicaciones falsas para dificultar el análisis. La descompilación del APK reveló alteraciones en el marco de red okhttp3, lo que permitió a la aplicación secuestrar varios datos del dispositivo del usuario. Este okhttp3 modificado fue diseñado para cargar imágenes y monitorear nuevas en tiempo real, enviándolas a un backend de phishing. El backend de phishing ‘bn-download3.com’ se había hecho pasar previamente por el intercambio Binance antes de imitar un backend de Skype. Este dominio era parte de una serie utilizada por la banda de phishing, lo que indica sus repetidos delitos en el mundo Web3. La aplicación también solicitó permisos de usuario bajo la apariencia de funcionalidad de redes sociales y luego comenzó a cargar datos personales, incluidas imágenes, información del dispositivo y números de teléfono. En un giro más siniestro, la aplicación monitoreó y reemplazó direcciones de criptomonedas en mensajes con direcciones maliciosas controladas por los atacantes. El equipo de SlowMist incluyó con éxito las direcciones maliciosas en la lista negra y, a través de su análisis MistTrack, descubrió cantidades significativas de transacciones USDT vinculadas a estas direcciones, con fondos transferidos a través de varios servicios. Los fondos robados se enviaron a las siguientes direcciones en la cadena de bloques TRON y Ethereum: TJhqKzGQ3LzT9ih53JoyAvMnnH5EThWLQB y TEGtKLavujdMrYxQWAsowXqxUHMdurUhRP (TRON). En la segunda cadena de bloques: 0xF90acFBe580F58f912F557B444bA1bf77053fc03, 0x03d65A25Db71C228c4BD202C4d6DbF06f772323A. Este caso refleja una estafa anterior de la aplicación Binance falsa, reportada a fines de 2022, que revela un patrón de operaciones sofisticadas de phishing. Se insta a los usuarios a descargar aplicaciones únicamente de los canales oficiales y a mantenerse atentos a este tipo de engaños. El equipo de seguridad de SlowMist enfatiza la importancia de una mayor conciencia de seguridad en el espacio blockchain. En el momento de escribir este artículo, Ethereum (ETH) cotiza a 2.060 dólares.
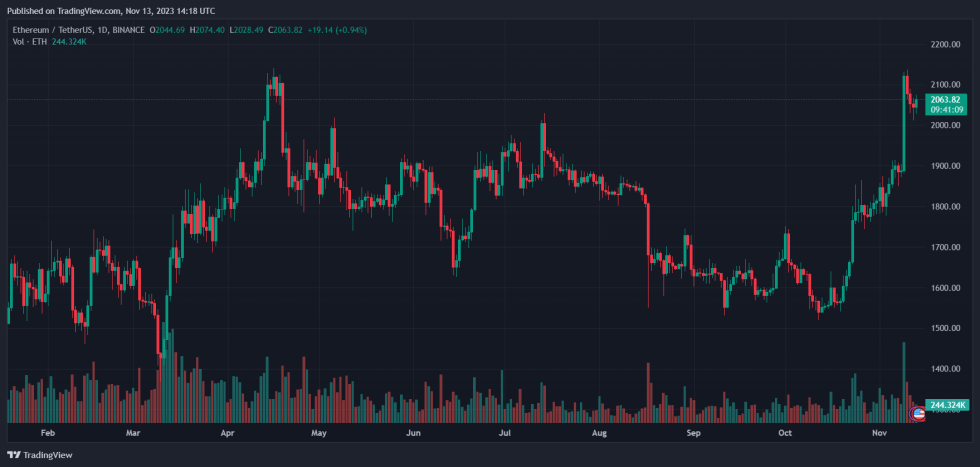 El precio de ETH tiende al alza en el gráfico diario. Fuente: ETHUSDT en Tradingview
Imagen de portada de Unsplash, gráfico de Tradingview